
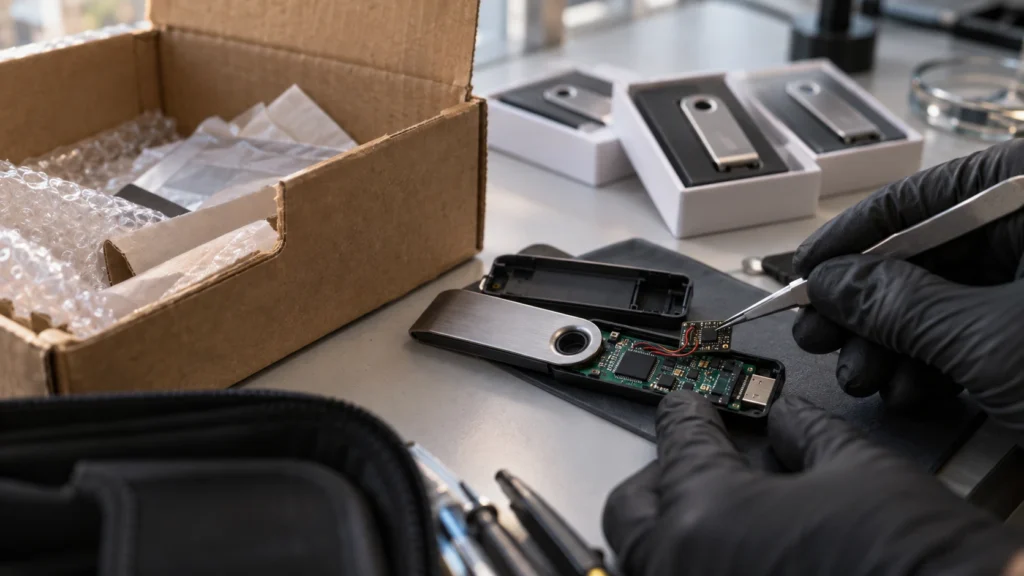
Ledger 供应链篡改案 72 小时调查结果出炉,确认所有窃币案例均源自东南亚经销商 CryptoBilis,官方直通管道与自有系统未受波及;慢雾团队分析恶意模组涉及 Nano X 与 Flex 型号,官方呼吁受影响使用者立即迁移资产。 (前情提要:Ledger 冷钱包疑被窃超过 9000 万美元! 「供应链被改机」经销商易主不明中国人) (背景补充:慢雾推测》Ledger是如何被植入间谍模组,偷走助记词) 硬件钱包大厂 Ledger 10 月 12 日发布东南亚经销商 CryptoBilis 硬体钱包篡改事件的 72 小时调查进展。 根据Ledger 官方 X 平台公告,截至目前所有与 10 月 9 日公开之资产窃取事件相关的确认案例,均涉及透过东南亚经销商 CryptoBilis 售出的装置;Ledger 自有系统与官方直销管道未受波及。 窃币案例全数指向同一经销管道 Ledger 强调,受影响装置数量有限,官方正在主动联络受害使用者。 随著调查持续进行,Ledger 已与相关司法机关合作,并指出 CryptoBilis 已确认全面停止硬体钱包的销售业务。 根据慢雾(SlowMist)团队先前分析,此次事件涉及装置被植入恶意硬体模组,能在使用者输入助记词时进行撷取并外传。 业界普遍推测,Ledger 主流系列产品在 CryptoBilis 管道可能均被动过手脚,涉及型号包含 Nano X 与 Flex。 使用者自救指引:未初始化的装置不要开机 Ledger 针对从 CryptoBilis 购买的使用者发布具体建议: 尚未初始化设定的装置,不要开机启动设定流程。 若已经完成设定并使用过,应立即将资产迁移至使用全新助记词的新装置上,新装置需从 Ledger 官方管道取得。 受影响使用者可透过官方支援页面联络 Ledger,并向当地司法机关提出报案。 供应链安全再被检视:正规管道是唯一防线 Ledger 同时提醒授权经销商与通路商,产品必须仅从授权管道取得,并且绝对不可将退回商品二次销售。 这也凸显供应链回流风险:退回的装置一旦被恶意改装后重新流入二手市场,可能成为攻击入口。 对于一般使用者,Ledger 强烈建议避免从非授权经销商购买硬体钱包。 非正规通路的装置可能遭改装、仿冒或植入恶意模组,无法符合 Ledger 安全规范。
来源:动区动趋
本文由 GTokenTool 摘编,版权归原作者所有;内容仅供参考,不构成投资建议。