
ETH 新聞
ETH 相關的行業動態與公告,按時間倒序、每天更新,每則都保留原文出處。
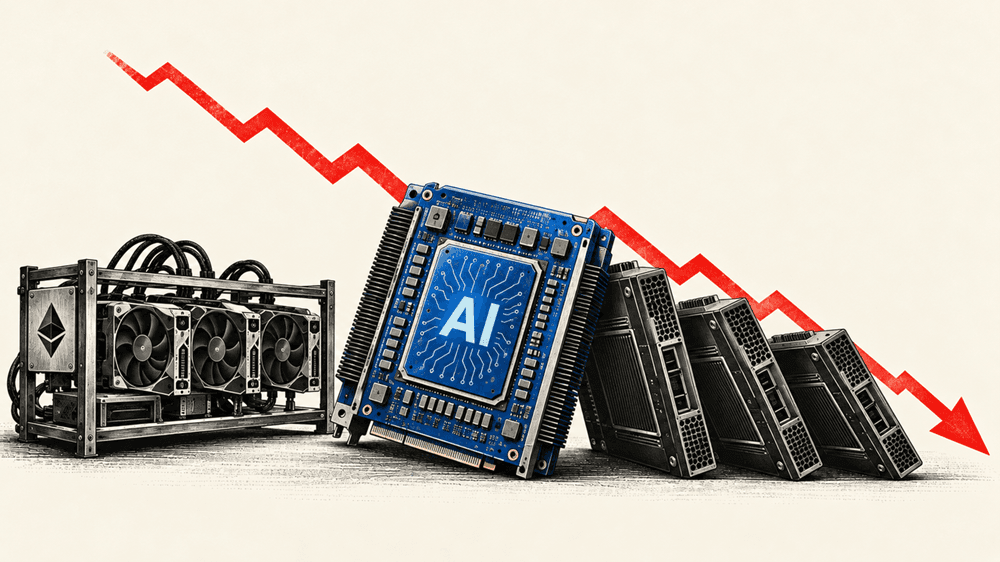
CoreWeave:曾经的以太坊矿工,拖垮了整个 AI 股
2026-10-2533 reads
CoreWeave 2026 年二季度收入同比增至 25.75 亿美元,净亏损 6.26 亿,利息支出 6.40 亿,RPO 1037 亿美元,收入积压 1040 亿。 股债同跌,9.625% 2032 年债券收益率超 15%,股价周内下挫近 25%。 微软等大客户与巨额合同支撑扩张前景,但融资成本上升与回报争议、行业…
暗网情报机构:RugWhales 推出新型加密钱包盗币工具,支持多链资产转移
2026-10-2534 reads
据暗网威胁情报机构 Dark Web Informer,一项名为 RugWhales 的新型钱包盗币服务(Drainer-as-a-Service,DaaS)正在招募封闭测试用户。 该服务宣称可通过助记词搜索钱包派生路径并自动转移资产,支持 Ethereum、Solana、Bitcoin、TRON 等多个区块链网络,并…
美国中东大撤退!WSJ 曝伊朗「致命谋杀」升阶,比特币闪崩 8 万美元
2026-10-2533 reads
美国中东撤侨行动急速升级,DNI 备忘录披露伊朗针对美国公民的「致命谋杀」已达高阶阶段。 比特币 24 小时内跌 2.2% 跌破 8 万美元,创逾一个月新低,以太坊、XRP、Solana 同步下挫 3-4%。 (前情提要:传出以色列对伊朗发动「预防性」军事攻击! 比特币瞬跌破6.5万美元,市场恐慌情绪飙升) (背景补充…
Blockaid 监测:以太坊 X100 遭攻击,攻击者已获利约 485 万美元 USDT
2026-10-2432 reads
Blockaid 监测到以太坊上 X100 正在遭受攻击。 攻击者夺取了三个 Senate 席位中的两个,并从金库出售 40 万枚 X 进入其创建的空池;另一名攻击者随后销毁了 Freezer 的 Uniswap V3 仓位。 截至目前通过 2 笔交易获利约 485 万美元 USDT,攻击仍在持续。
Tether 比特币挖矿开发套件获 15 家矿企支持,加速比特币自动化挖矿
2026-10-2438 reads
吴说获悉,Tether 宣布其开源比特币挖矿开发套件(MDK)已获得 15 家主流矿企、ASIC 制造商及矿池的联合支持与集成,包括 Bitmain、Bitdeer、Canaan、MicroBT、Foundry Digital、F2Pool、Luxor 及 Block 旗下 Proto 等。 该套件通过统一开放接口打破…
NEAR 联合创始人 Illia:设计一个能聚合任何交易意图的通用层
2026-10-2438 reads
NEAR Intents 作为通用交易聚合层,能以意图在全网寻最优对手方,已扩展至纳斯达克/纽交所等真实市场;Near. com 提供流动性与隐私交易,Quantus 等资产在 SafeTrade 上流动性良好。 后量子安全上线主网,Meteor 钱包一键升级抗量子,账户可持有多链资产并隐私保护公钥。 目标是把链抽象带…
Finality 是什么?区块链最终确认、交易确认数与 PoW/PoS 差异完整解析
2026-10-2434 reads
作者|桑币区识编辑团队发布|2026/10/24更新|2026/10/24 在加密货币钱包中看到「交易成功」, 作者|桑币区识编辑团队 发布| 2026/10/24 更新|2026/10/24 在加密货币钱包中看到「交易成功」,是否就代表这笔交易已经无法被改变? 答案取决于你看到的是交易执行结果、区块确认,还是区块链的…
Proof of Work 是什么?PoW 工作量证明、比特币挖矿与 PoS 差异完整解析
2026-10-2436 reads
作者|桑币区识编辑团队 发布|2023/06/07 更新|2026/10/24 Bitcoin 没有中央银行,也没有单一管理者负责确认交易,为什么全球各地的节点仍然能对交易纪录达成共识? 其中一个重要原因,就是 Proof of Work(PoW,工作量证明)。 PoW 是比特币使用的核心共识安全机制。 矿工需要投入运…
Coinbase 用户诈骗关联钱包转移 300 万枚 sUSDS,兑换后存入 Tornado Cash
2026-10-2435 reads
据 Salus 监测,一个此前于 2025 年相关报道中被指与针对 Coinbase 用户的诈骗活动有关的钱包出现新的资金异动。 该钱包向一个新钱包转出 300 万枚 sUSDS,资金兑换后分 36 笔存入 Tornado Cash,合计 1,389.6 枚 ETH。
Initia 公布安全事件细节:攻击者利用 MoveVM 漏洞盗取约 270 万美元
2026-10-2436 reads
吴说获悉,Initia 公布了 10 月 23 日安全事件的调查细节,确认攻击者利用了其 MoveVM 脚本缓存漏洞绕过安全检查,通过伪造状态为自身虚增了未受储备支持的 WETH、iUSD 和 USDC 等资产记账。 在网络紧急暂停前,攻击者已通过 LayerZero、Noble 及 CCTP 跨链转出约 270 万美…